


Italia Interventi
7 Novembre 2026, 00:02
Ci sono davvero hacker filorussi dietro gli attacchi ai frigoriferi dei supermercati?
Redazione
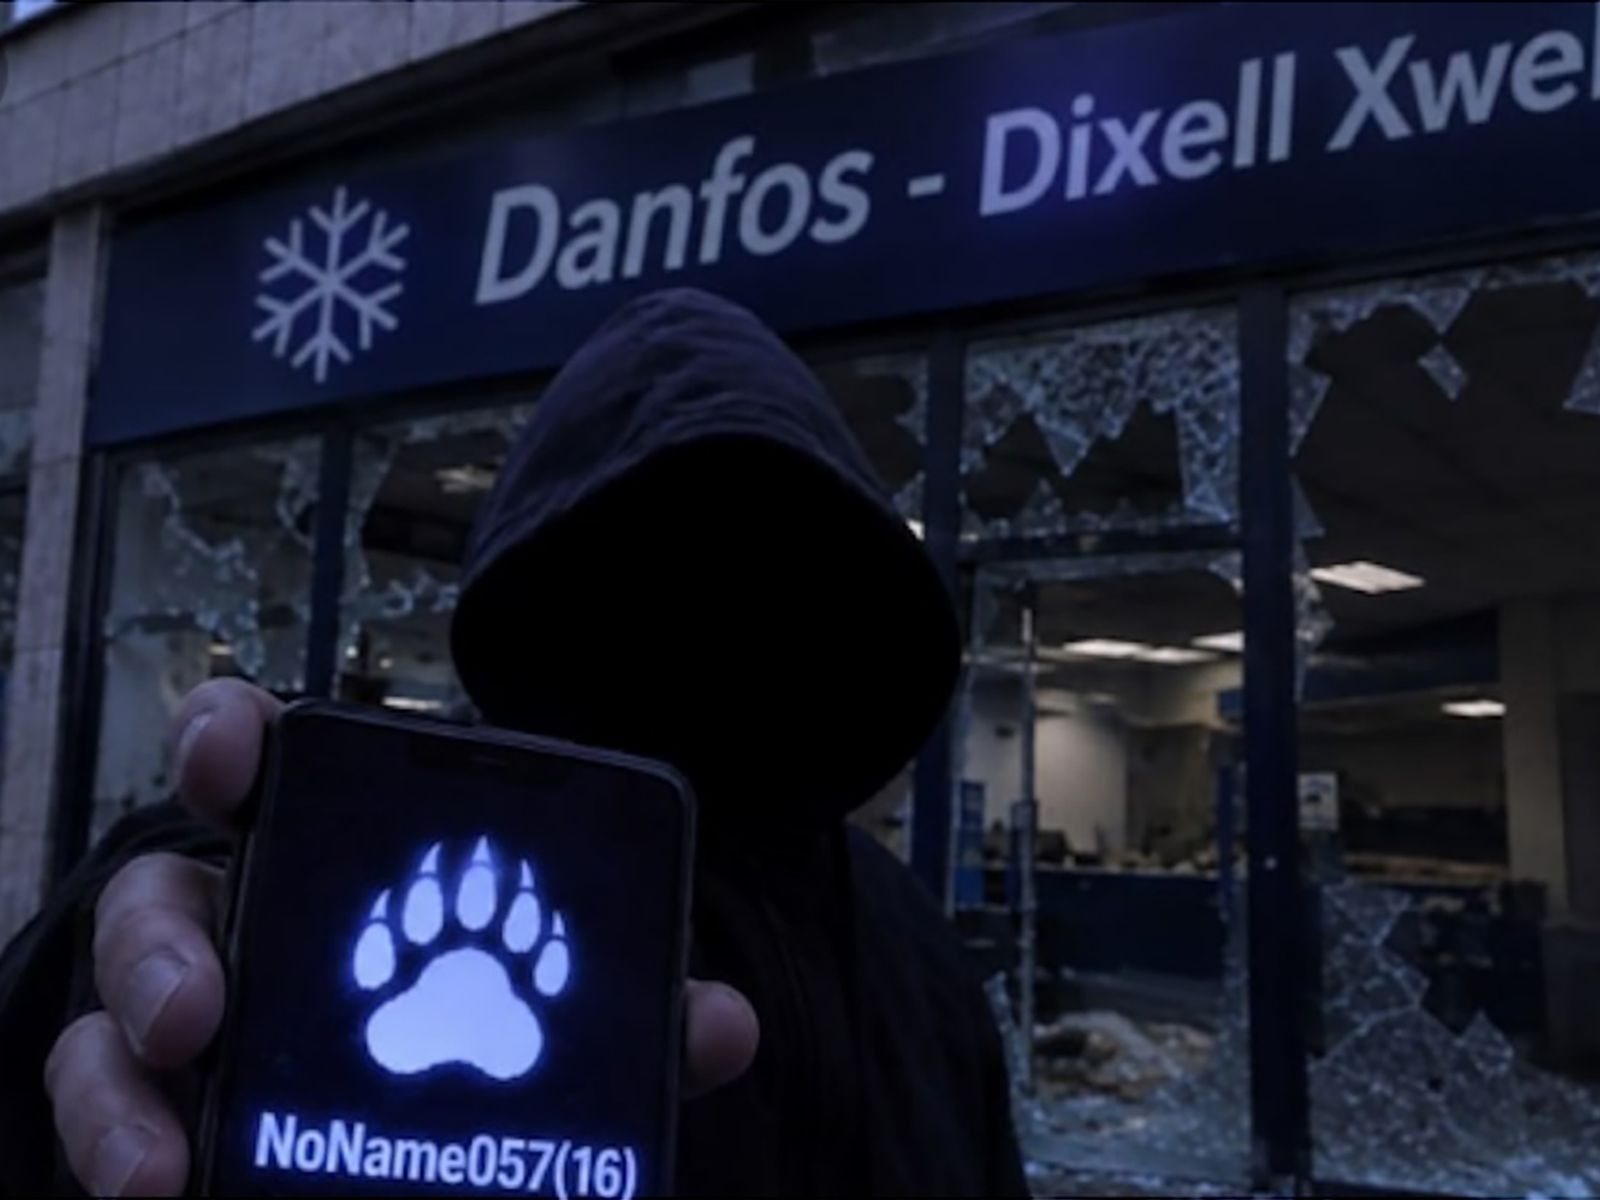
Due gruppi di hacker filorussi, NoName057(16) e Z-Pentest, hanno diffuso un video in cui dicono di essere i responsabili degli attacchi informatici che prima in Francia poi in Italia e in altri paesi europei hanno manomesso frigoriferi e congelatori in decine di supermercati. Rispetto a molti altri casi simili, tuttavia, ci sono alcune cose che non tornano: la mancanza di prove che dimostrino un collegamento diretto agli attacchi sta alimentando dubbi sulle reali intenzioni di questi hacker, non nuovi a operazioni di propaganda.
In Italia sono stati attaccati alcuni supermercati in Sicilia, in Toscana e in provincia di Trento: i frigoriferi hanno smesso di funzionare all’improvviso, la temperatura si è alzata e i responsabili dei punti vendita hanno dovuto buttare molti alimenti ormai guastati. Gli hacker hanno preso di mira il software usato per gestire a distanza i frigoriferi, un sistema pensato per tenere d’occhio i parametri e intervenire rapidamente in caso di anomalie. Nello stesso modo sono stati attaccati supermercati in Belgio, Germania, Irlanda, Paesi Bassi, Portogallo, Estonia, Finlandia e Svezia. A metà ottobre in Francia ne erano stati colpiti circa 700.
Un primo dubbio riguarda la tipologia di attacco, perché NoName057(16) è un gruppo di hacker conosciuto soprattutto per gli attacchi DDoS (Distributed denial of service), che consistono nel mandare a un sito un numero enorme di richieste nel tentativo di sovraccaricarlo e non farlo funzionare. Per compiere un attacco DDoS non serve violare i sistemi di chi viene attaccato. Negli ultimi anni NoName057(16) ha organizzato diversi attacchi in Italia: nel 2025 mandò in tilt il sito della Guardia di Finanza, nel 2024 quello dell’aeroporto di Malpensa.
Z-Pentest invece è stato fondato nel settembre del 2024 da membri di NoName057(16) e di un altro gruppo di hacker, CARR (Cyber Army of Russia Reborn), ed è più specializzato in intrusioni nei sistemi industriali esposti su internet, violati usando password deboli o mai cambiate.
Nel video, pubblicato su Telegram martedì sera, i due gruppi dicono di avere attaccato i sistemi informatici di due marchi del settore della refrigerazione, Danfoss e Dixell, e che lo avrebbero fatto senza usare alcun malware, cioè un software creato appositamente per danneggiare un sistema informatico. Nello stesso video sostengono di poter attaccare reti idriche, centrali elettriche e magazzini alimentari. Poche ore prima NoName057(16) aveva rivendicato un attacco DDoS al sito di Danfoss e aveva pubblicato due file che conterrebbero indirizzi email di clienti e dipendenti dell’azienda.
Una delle anomalie rispetto a casi simili è che né il video né le altre comunicazioni dei due gruppi hacker contengono dettagli utili a confermare l’autenticità della rivendicazione: non dicono quali negozi sono stati attaccati, come sono entrati nei sistemi né quando. Oleg Shakirov, un ricercatore che studia i gruppi di hacker russi, ha notato inoltre che il file originale del video fatto con l’intelligenza artificiale si chiama “хрень”, una parola russa che si può tradurre con “stronzata”.
Diversi altri esperti di sicurezza informatica hanno espresso dubbi sui tempi: gli attacchi più dannosi sono stati compiuti in Francia e risalgono a metà ottobre, ma per settimane nessuno li ha rivendicati, mentre solitamente sia NoName057(16) che Z-Pentest rivendicano subito le loro azioni.
È anche sospetto il modo in cui si è arrivati alla rivendicazione: martedì mattina un canale Telegram di sicurezza informatica, CyberPulse, aveva scritto che gli attacchi ai frigoriferi non erano ancora stati attribuiti a nessuno, ma che il modo in cui erano stati fatti ricordava alcune azioni di Z-Pentest. Poche ore dopo NoName057(16) ha rivendicato l’attacco. Secondo Shakirov è probabile che i gruppi abbiano trovato quell’ipotesi utile e l’abbiano fatta propria, approfittando di una delle notizie di sicurezza informatica più seguite delle ultime settimane.
I dubbi sulla rivendicazione sono condivisi anche dall’Agenzia di cybersicurezza nazionale (ACN): un funzionario ha detto al Post che è presto per capire come sia andata veramente, anche perché non è stato ancora ricostruito come siano stati violati i sistemi, e ha aggiunto che gruppi hacker come NoName057(16) tendono a farsi notare in tutti i modi per dare l’impressione di essere sempre più pericolosi.
Mercoledì il direttore dell’ACN, Andrea Quacivi, è stato sentito dal COPASIR, il comitato parlamentare che controlla i servizi segreti. L’Agenzia di cybersicurezza nazionale ha già invitato le aziende della grande distribuzione a migliorare la sicurezza dei sistemi informatici, perché gli attacchi di questi giorni sono stati favoriti dalla presenza di software non aggiornati o non più aggiornabili perché fuori mercato. (ilPost)